







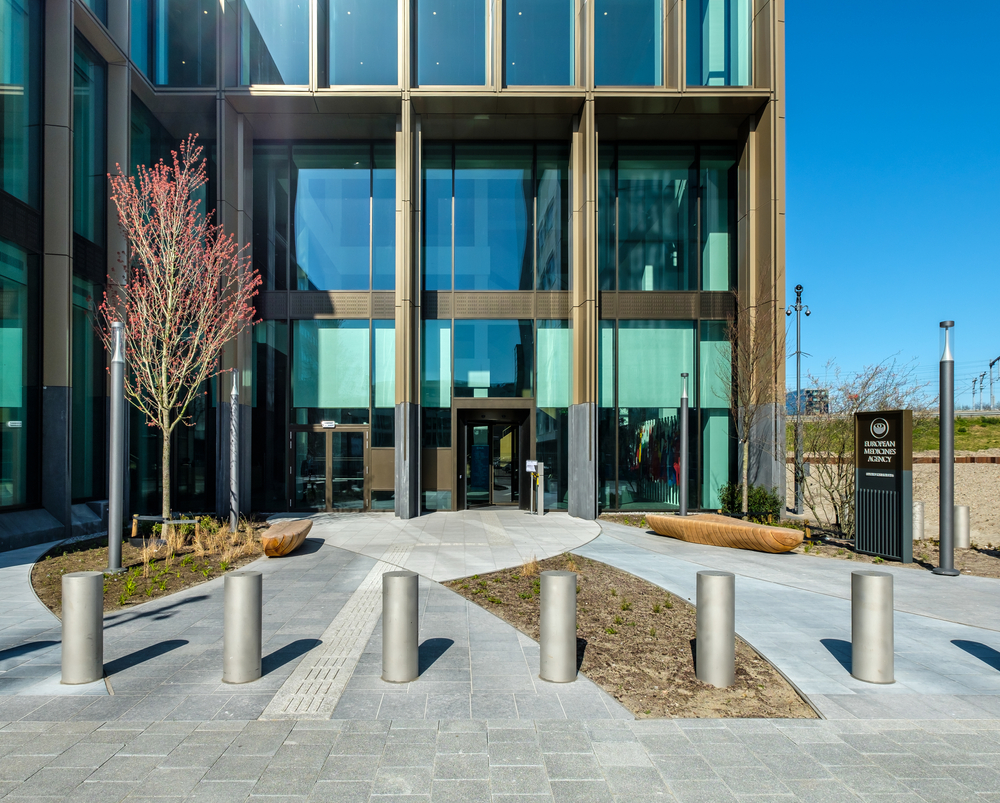
W środę, niemiecka firma biotechnologiczna BioNTech miała donieść, że dokumenty dotyczące szczepionki COVID-19, które przygotowała razem z firmą Pfizer, znalazły się „w bezprawnym posiadaniu”, po cyberataku na Europejską Agencję Leków.
Wcześniej, Europejska Agencja Leków (EMA), która odpowiedzialna jest za ocenę i zatwierdzanie szczepionek w Unii Europejskiej, potwierdziła, że stała się celem cyberataku. Nie podała jednak dalszych szczegółów. Nie było więc od razu jasne, kiedy atak nastąpił, jak przebiegał, kto był za niego odpowiedzialny ani jakie informacje mogły zostać ujawnione.
Britain’s National Cyber Security Centre podkreślało, że zajęło się badaniem sytuacji oraz jej wpływu na Wielką Brytanię – pierwszy kraj, w którym szczepionka Pfizer/BioNTech została wdrożona. Rzecznik miał komentować:
– Z międzynarodowymi partnerami, pracujemy nad tym, by zrozumieć wpływ tego incydentu, który dotknął organ regulacyjny Unii Europejskiej. Obecnie, nie ma ma jednak żadnych dowodów, które sugerowałyby, że brytyjski regulator ds. zdrowia mógł zostać w jego wyniku także dotknięty.
Wcześniej, główna siedziba EMA mieściła się w Londynie, jednak w 2019 roku została przeniesiona do Amsterdamu (czytaj również: INTERPOL ostrzega przed zorganizowaną przestępczością w związku ze szczepionką przeciw COVID-19).
Po ujawnieniu incydentu, BioNTech donosiło, że EMA miała poinformować, iż „agencja stała się przedmiotem cyberataku, i że niektóre dokumenty związane z wnioskiem Pfizer i BioNTech szczepkionki-kandydata przeciwko COVID-19… znalazły się w bezprawnym posiadaniu”.
Dodało jednak, że „ani systemy BioNTEch, ani te należące do Pfizer, nie zostały naruszone w związku z tym incydentem; i nie mamy też wiadomości o tym, by jakiekolwiek dane osobowe uczestników badania, zostały przejęte”.
EMA nie podała dalszych informacji dotyczących ataku, mówiąc tylko, że zajmuje się badaniem incydentu z pomocą organów ścigania. W oświadczeniu, poinformowano, że „EMA nie może dostarczyć dalszych szczegółów, ponieważ śledztwo jest w toku. Dalsze informacje będą dostępne w odpowiednim czasie”.
W czasie pandemii, ilość cyberataków na system ochrony zdrowia i organizacje medyczne, zwiększyła się. Hakerzy, wśród których wspierani przez państwa szpiedzy, a także cyberkryminaliści, próbują uzyskać najnowsze informacje dotyczące epidemii.
W związku z różnymi incydentami, hakerzy powiązani z Chinami, Iranem, Koreą Północną, Rosją oraz Wietnamem, byli oskarżani o próbę kradzieży informacji o wirusie oraz potencjalnych sposobach leczenia (zobacz też: Fałszywe leki na COVID-19 szturmem zdobywają internet).




































